
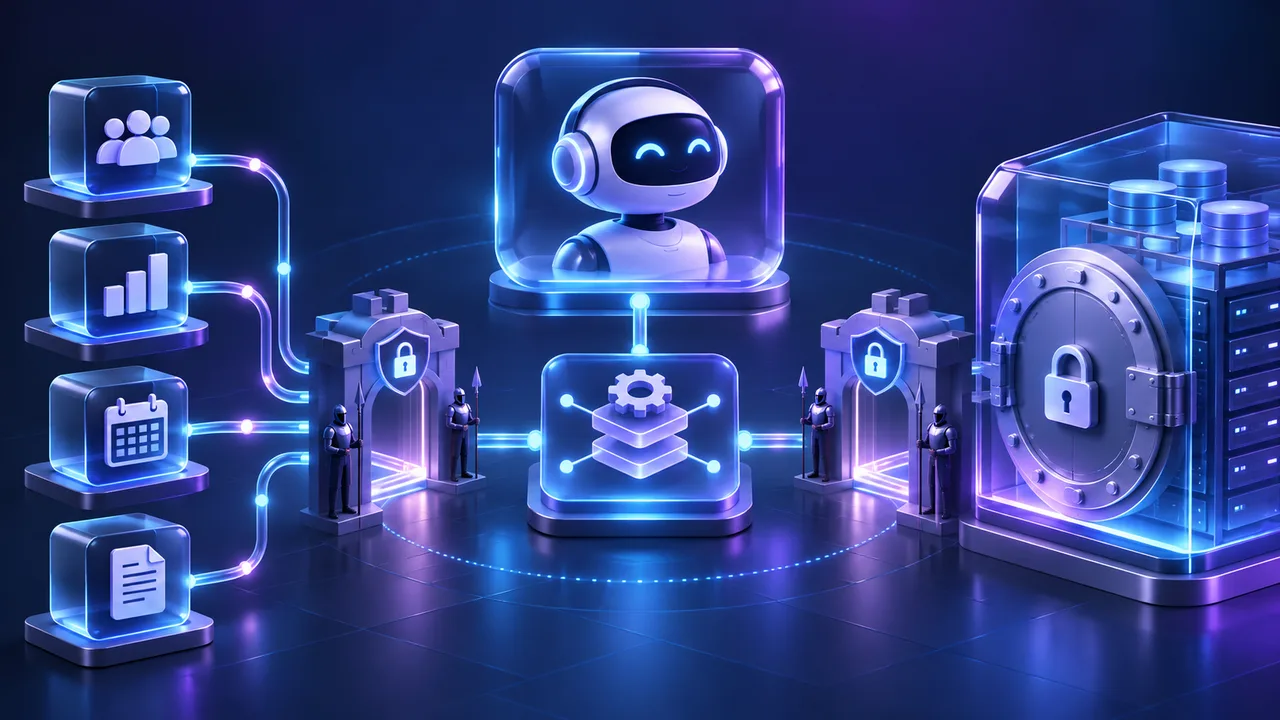
Wofür MCP im Unternehmen genutzt wird
MCP standardisiert, wie ein KI-Host über einen Client auf von einem Server bereitgestellte Werkzeuge und Informationen zugreift. Ein Assistent kann dadurch zum Beispiel eine freigegebene Wissensquelle durchsuchen oder einen Entwurf in einem Geschäftssystem vorbereiten. Was tatsächlich möglich ist, hängt vom jeweiligen Server, Client und den erteilten Rechten ab.
Das Protokoll macht eine Verbindung nicht automatisch vertrauenswürdig. Ein Server kann sensible Daten lesen oder Aktionen in anderen Systemen auslösen. Vor einer Einführung sollten Architektur, Betreiber, angebotene Werkzeuge und Betriebsverantwortung dokumentiert werden.
Ein Inventar für Server und Werkzeuge
Führen Sie für jede Anbindung auf: verantwortliches Team, Serverherkunft und Version, Zielsysteme, Datenarten, angebotene Werkzeuge, Nutzergruppen und erlaubte Aktionen. Ein freigegebener Suchzugriff ist anders zu bewerten als ein Werkzeug, das Datensätze ändern oder Nachrichten versenden kann.
Prüfen Sie Updates und Abhängigkeiten wie bei anderer Unternehmenssoftware. Lokale Server laufen mit den Rechten ihrer Umgebung; deshalb sind vertrauenswürdige Pakete, eingeschränkte Prozessrechte und geschützter Umgang mit Konfigurationsdaten wichtig. Testen Sie neue Server zunächst ohne produktive Geheimnisse und mit begrenzten Testkonten.
Autorisierung und Tokens richtig einordnen
Für HTTP-basierte MCP-Verbindungen beschreibt die Protokollspezifikation einen OAuth-basierten Autorisierungsrahmen. Sie unterscheidet diese Transportart von lokalen stdio-Verbindungen, für die andere Verfahren zur Bereitstellung von Zugangsdaten gelten. Prüfen Sie die für Ihre Implementierung und Version geltende Spezifikation.
Begrenzen Sie Scopes und kontrollieren Sie, für welchen Dienst ein Token ausgestellt wurde. Die MCP-Sicherheitshinweise warnen insbesondere vor dem unkontrollierten Weiterreichen von Tokens an nachgelagerte Dienste. Bei Proxy-Architekturen müssen außerdem Client-Zustimmung, Weiterleitungen und die Vertrauensbeziehung zu Drittanbietern sorgfältig geprüft werden.
Lesen, Schreiben und Freigeben trennen
Geben Sie zunächst nur die Werkzeuge frei, die für die Aufgabe erforderlich sind. Ein Lesezugriff auf freigegebene Dokumente braucht andere Rechte als ein Eintrag im CRM oder der Versand einer Nachricht. Bei schreibenden oder extern wirksamen Aktionen sollte die Freigabe den konkreten Inhalt und das Ziel zeigen.
Testen Sie auch den Entzug von Rechten, abgelaufene Tokens und unerwartete Antworten des Zielsystems. Modellanweisungen ersetzen keine serverseitige Rechteprüfung. Externe Tool-Ergebnisse und Dokumente sind potenziell untrusted Inhalte und dürfen keine zusätzlichen Befugnisse erhalten.
Datenflüsse, Protokolle und Datenschutz
Klären Sie, welche Daten zwischen Host, MCP-Server und Zielsystem übertragen werden und welche Dienstleister beteiligt sind. Protokolle können Prompts, personenbezogene Daten oder technische Kennungen enthalten. Wählen Sie Umfang, Zugriffsrechte, Aufbewahrung und Schwärzung passend zum Sicherheits- und Datenschutzkonzept.
Ein Proxy darf nicht allein deshalb alle Daten sehen oder alle Aktionen ausführen, weil ein Modell eine Anfrage stellt. Dokumentieren Sie, welche Identität bei einem Tool-Aufruf verwendet wird und wie sich die Berechtigung einer Person im Zielsystem auswirkt.
Einführungscheck für den ersten produktiven Server
Beginnen Sie mit einem begrenzten lesenden Anwendungsfall und einer freigegebenen Testdatenquelle. Prüfen Sie Herkunft und Version, Authentifizierung, erforderliche Rechte, Zugriffsentzug, Protokollierung und Fehlerbehandlung. Ergänzen Sie negative Tests, etwa einen Versuch ohne Berechtigung und eine manipulierte Antwort aus der Datenquelle.
Benennen Sie eine verantwortliche Stelle und ein Abschaltverfahren. Wiederholen Sie relevante Tests bei Updates oder neuen Werkzeugen. Für einen späteren Schreibzugriff sind zusätzliche technische Schranken und eine nachvollziehbare Freigabe ein sinnvoller nächster Schritt.
FAQ
Häufige Fragen
Ist jeder MCP-Server automatisch sicher?
Nein. Der Server und seine Werkzeuge müssen wie andere Software auf Herkunft, Rechte, Datenflüsse und Betrieb geprüft werden.
Nutzen alle MCP-Verbindungen denselben OAuth-Ablauf?
Nein. Die Autorisierungsspezifikation beschreibt den Ablauf für HTTP-basierte Transporte; lokale stdio-Verbindungen behandeln Zugangsdaten anders.
Quellen und Herstellerseiten